
এক নজরে পিএইচপির সেই ঐতিহাসিক ঘটনা
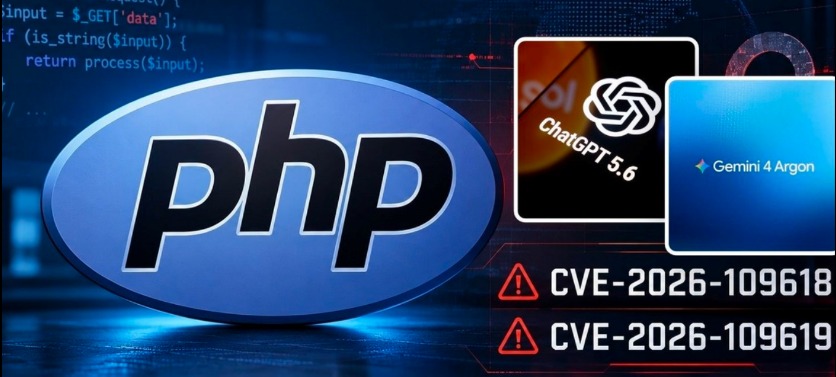
গত কয়েক দিনে ইন্টারনেট দুনিয়ায় যে নজিরবিহীন তোলপাড় সৃষ্টি হয়েছিল, তার মূলে রয়েছে জনপ্রিয় প্রোগ্রামিং ভাষা পিএইচপি (PHP)-এর অত্যন্ত সংবেদনশীল কিছু ত্রুটি। এর জেরে ফিনল্যান্ড ও নেদারল্যান্ডসের সরকারি ওয়েবসাইট থেকে শুরু করে উইকিমিডিয়া, বিবিসি এবং জাপানের বড় বড় প্রতিষ্ঠানের সার্ভিস পর্যন্ত সাময়িকভাবে বন্ধ রাখতে বাধ্য হয় কর্তৃপক্ষ। আন্তর্জাতিক গণমাধ্যমগুলো একে দশকের পর দশক ধরে লুকিয়ে থাকা এক ভয়ংকর ত্রুটি হিসেবে চিহ্নিত করেছে, যা কৃত্রিম বুদ্ধিমত্তার (AI) সহায়তায় উন্মোচিত হয়েছে।
পিএইচপি (PHP) আসলে কী এবং এটি কীভাবে কাজ করে?
PHP-এর পূর্ণরূপ হলো Hypertext Preprocessor। এটি একটি ওপেন সোর্স সার্ভার-সাইড স্ক্রিপ্টিং ল্যাঙ্গুয়েজ, যা ১৯৯৪ সালে রাসমাস ল্যার্ডর্ফ তৈরি করেছিলেন। আমরা যখন ব্রাউজারে কোনো ওয়েবসাইট ভিজিট করি, তখন আমাদের সামনে যে HTML পেজটি আসে, তা মূলত পর্দার আড়ালে থাকা এই পিএইচপির মাধ্যমেই তৈরি হয়।
কাজের প্রক্রিয়া:
ব্রাউজার থেকে রিকোয়েস্ট পাঠানোর পর ওয়েব সার্ভার (যেমন- Apache বা Nginx) তা গ্রহণ করে। এরপর পিএইচপি ইন্টারপ্রেটার কোড রান করে, প্রয়োজনে ডাটাবেসের (যেমন- MySQL) সাথে যোগাযোগ করে এবং চূড়ান্ত HTML ফাইলটি তৈরি করে ব্রাউজারে ফেরত পাঠায়।
বর্তমান ইন্টারনেট দুনিয়ার প্রায় ৭৪% ওয়েবসাইট পিএইচপি প্রযুক্তির ওপর নির্ভর করে পরিচালিত হয়।
কেন এই ত্রুটি এবং এর প্রভাব?
সাম্প্রতিক এই সংকটের মূলে কোনো নির্দিষ্ট ফ্রেমওয়ার্ক (যেমন- Laravel বা WordPress) নয়, বরং পিএইচপির মূল কেন্দ্র (Core) রয়েছে। পিএইচপির কেন্দ্রীয় অংশ C প্রোগ্রামিং ভাষায় লেখা, যেখানে মেমোরি ব্যবস্থাপনা ডেভেলপারদের নিজে হাতে করতে হয়।
এই ত্রুটির কারণে দুটি ক্রুশিয়াল CVE (CVE-2026-109618 এবং CVE-2026-109619) প্রকাশিত হয়েছে, যেগুলোর CVSS স্কোর ৯.২/১০ (অতি সংবেদনশীল)। এর ফলে হ্যাকাররা কোনো ধরনের লগইন ছাড়াই সাধারণ একটি HTTP রিকোয়েস্টের মাধ্যমেই সার্ভারের সম্পূর্ণ নিয়ন্ত্রণ বা RCE (Remote Code Execution) হাতিয়ে নিতে পেরেছিল। একেই ‘পিএইচপিটুশেল’ (PHP2Shell) বলা হচ্ছে।…
(বাকি অংশ ২য় পর্বে )
লেখক
প্রকৌশলী তানিমুল বারী
সিনিয়র টেকনিক্যাল স্পেশালিষ্ট,
বিজিডি ই-গভ সার্ট,
বাংলাদেশ কম্পিউটার কাউন্সিল
মন্তব্য করুন