
২য় পর্ব:
গত কয়েক দিনে বিশ্বজুড়ে ইন্টারনেট ব্যবস্থায় যে নজিরবিহীন তোলপাড় সৃষ্টি হয়েছিল এবং ফিনল্যান্ড ও নেদারল্যান্ডস সহ বিভিন্ন দেশের সরকারি ওয়েবসাইট থেকে শুরু করে আমাদের দেশের ব্যাংক বা প্রতিষ্ঠানের ওয়েবসাইট পর্যন্ত যেভাবে হুমকির মুখে পড়েছিল, তার পেছনের আসল রহস্য এবং এই সংকট থেকে উত্তরণের উপায় নিয়ে আজ সাজানো হয়েছে দ্বিতীয় ও শেষ পর্ব।
ঠিক সে সময় আসলে কী ঘটেছিল?
এই বড় সাইবার হামলার পুরো টাইমলাইনটি লক্ষ্য করলে বিষয়টি পরিষ্কার হয়:
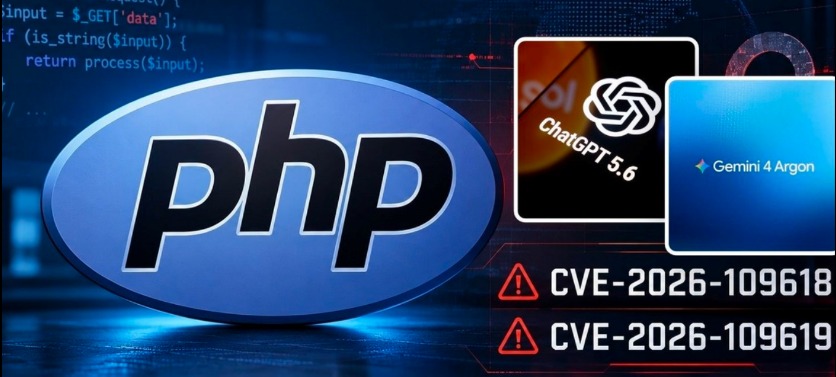
আগস্ট ২০২৬: ওপেনএআই-এর “প্যাচ দ্য প্ল্যানেট” (Patch the Planet) প্রোগ্রামে উইজ, ক্যালিফ ও কোয়ার্ক্সল্যাব-এর মতো সাইবার নিরাপত্তা প্রতিষ্ঠানগুলোকে উন্নত কৃত্রিম বুদ্ধিমত্তা বা এআই মডেল (যেমন—GPT-5.6 Sol ও Gemini 4 Argon) দেওয়া হয়।
অক্টোবর ২০২৬: এই শক্তিশালী এআই মডেলগুলো মাত্র কয়েক সপ্তাহের মধ্যে পিএইচপির কোডে ১০ বছরেরও বেশি সময় ধরে লুকিয়ে থাকা অত্যন্ত সূক্ষ্ম ত্রুটি খুঁজে বের করে।
১৭ অক্টোবর: অ্যামাজন থ্রেট ইন্টেলিজেন্স প্রথম এই ত্রুটি ব্যবহার করে হ্যাকারদের হামলার প্রাথমিক চেষ্টা দেখতে পায়।
২০ অক্টোবর সকাল: হ্যাকার নিউজ নামের এক ফোরামে তথ্য ফাঁস হয়ে যায় এবং ওয়াচটাওয়ার নামের একটি দল দ্রুত সেই ত্রুটি পুনর্গঠন করে।
২১ অক্টোবর: ক্লাউডফ্লেয়ার দ্রুত ওয়েবসাইটের সুরক্ষায় ডব্লিউএএফ (WAF) রুল চালু করে এবং পিএইচপির পক্ষ থেকে জরুরি প্যাচ বা সমাধান রিলিজ করা হয়।
সবচেয়ে ভয়ের বিষয় হলো, ২০০৪ সালে রিলিজ হওয়া পিএইচপি ৫.৪ থেকে শুরু করে একদম সাম্প্রতিক সব সংস্করণই এই ত্রুটির ঝুঁকিতে ছিল। তবে অফিসিয়াল প্যাচ শুধু ৮.২ বা তার ওপরের সংস্করণগুলোর জন্য এসেছে, কারণ পুরোনো সংস্করণগুলোর অফিশিয়াল সাপোর্ট অনেক আগেই বন্ধ হয়ে গেছে। উল্লেখ্য, আমাদের দেশের জনতা ব্যাংকের মতো প্রতিষ্ঠানও পিএইচপি নির্ভর হওয়ায় সাইবার হামলার আশঙ্কায় সাময়িকভাবে ওয়েবসাইট বন্ধ রাখতে বাধ্য হয়েছিল।
কেন এই ত্রুটি বারবার ফিরে আসে? মেমোরি সেফ ল্যাঙ্গুয়েজের প্রয়োজনীয়তা
পিএইচপির মতো জনপ্রিয় ভাষাগুলোর মূল কাঠামো তৈরি হয়েছে ‘সি’ (C) প্রোগ্রামিং ভাষায়। এই ভাষায় মেমোরি বা স্মৃতি ব্যবস্থাপনার কাজটি স্বয়ংক্রিয় নয়, বরং ডেভেলপারদের নিজেদের খুব সাবধানে সামলাতে হয়। ফলে একটু ভুল হলেই বাফার ওভারফ্লো বা মেমোরি দূষণের মতো বড় ফাঁকফোকর তৈরি হয়।
বিশেষজ্ঞরা বলছেন, ভবিষ্যতে রাস্ট (Rust), গো (Go), পাইথন বা জাভা-র মতো ‘মেমোরি সেফ’ বা নিরাপদ ভাষাগুলোতে কোড লেখা উচিত। কারণ কৃত্রিম বুদ্ধিমত্তা যেভাবে পুরনো ‘সি’ কোডের ত্রুটিগুলো খুঁজে বের করছে, তাতে সামনে এধরণের ঝুঁকি আরও বাড়বে।
আপনার ওয়েবসাইট বা সিস্টেমে এখন কী করণীয়?
যদি আপনার বা আপনার প্রতিষ্ঠানের কোনো ওয়েবসাইট পিএইচপি ভিত্তিক হয়ে থাকে, তবে তাৎক্ষণিকভাবে নিচের পদক্ষেপগুলো নেওয়া জরুরি:
১. জরুরি প্যাচ (Emergency Patch) ইনস্টল করা: সার্ভারের পিএইচপি সংস্করণ দ্রুত নিচের ভার্সনগুলোতে আপডেট করতে হবে এবং পিএইচপি ওয়ার্কার প্রসেস রিস্টার্ট করতে হবে। শুধু ওয়ার্ডপ্রেস আপডেট করলেই চলবে না, মূল সার্ভারের পিএইচপি আপডেট করা বাধ্যতামূলক:
PHP 8.2 → আপডেট করতে হবে 8.2.35 সংস্করণে
PHP 8.3 → আপডেট করতে হবে 8.3.36 সংস্করণে
PHP 8.4 → আপডেট করতে হবে 8.4.27 সংস্করণে
PHP 8.5 → আপডেট করতে হবে 8.5.12 সংস্করণে
২. যদি এখনই প্যাচ করা সম্ভব না হয়:
আমাদের দেশের অনেক শেয়ার্ড হোস্টিংয়ে তাৎক্ষণিকভাবে এই আপডেট করা কঠিন হতে পারে। সেক্ষেত্রে দ্রুত WAF (Web Application Firewall) রুল সক্রিয় করতে হবে।
ইন্টারনেট থেকে সরাসরি দেখা যায় এমন পিএইচপি অ্যাডমিন প্যানেল বন্ধ রাখতে হবে।
তাৎক্ষণিক সমাধান না মিললে সাময়িকভাবে সাইট অফলাইনে রাখাই নিরাপদ।
৩. ঝুঁকি যাচাই ও লগ চেক করা:
গত ১৭ অক্টোবর থেকে সার্ভারের লগ ফাইলগুলো চেক করুন। কোনো সন্দেহজনক শেল কমান্ড বা বড় পেলোড রয়েছে কি না তা পরীক্ষা করুন।
সিআইএসএ (CISA) এর নির্দেশনা মেনে কোনো ক্ষতিকর কোড বা অ্যাপ দেখা মাত্রই সেটিকে আলাদা (isolate) করে ফেলুন।
৪. দীর্ঘমেয়াদী পরিকল্পনা:
পিএইচপি ৭.৪, ৮.০ বা ৮.১-এর অফিশিয়াল সাপোর্ট শেষ। তাই যত দ্রুত সম্ভব সাইটগুলোকে পিএইচপি ৮.৩ বা ৮.৪ সংস্করণে মাইগ্রেট করুন।
নতুন কোনো মাইক্রোসার্ভিস বা বড় প্রজেক্ট তৈরির সময় রাস্ট বা গোর মতো মেমোরি সেফ ভাষা ব্যবহারের কথা ভাবুন।
আজকের এই ঘটনা গোটা বিশ্বকে চোখে আঙুল দিয়ে দেখিয়ে দিয়েছে যে—একটি কোডিং ভাষার ছোট্ট ত্রুটি কীভাবে বিবিসি বা ফিনল্যান্ড সরকারের পাশাপাশি আপনার পাশের ছোট্ট দোকানটির অনলাইন শপকেও অচল করে দিতে পারে। এআই দিয়ে কোডের ভুল বের করা এখন নতুন বাস্তব, তাই সতর্কতা ও প্রতিরোধই একমাত্র ভরসা।
(এই বিষয়ে আপনার কোনো মতামত বা প্রশ্ন থাকলে লেখকের কাছে ইমেইলে জানাতে পারেন: [email protected])
লেখক
প্রকৌশলী তানিমুল বারী
সিনিয়র টেকনিক্যাল স্পেশালিষ্ট,
বিজিডি ই-গভ সার্ট,
বাংলাদেশ কম্পিউটার কাউন্সিল
মন্তব্য করুন